Play video
The place that we like to start with our customers is actually away from the technology and talking about workshop and discovery of what is the risk. And to that end, we've developed a specific solution that allows us to map from the SAP Data Dictionary technically, where do they have sensitive information that is activated, that's populated, and bring that through into a workshop report that then aligns the business requirements that would say this data should be scrambled, this data should be removed, this data should be disclosed. And from that workshop process, we're able to define a real business case as to what is the privacy risk within the instances that we're dealing with, and then move from there into the technical solutions to then start addressing those. Because the way that SAP reuses the data structures across the different industries, we're able to use the same sort of process. So we've mapped the standard items that make up an employee, a client or a vendor. And from that we've been able to pull out technically a data element which is associated to individual personally identifiable information. And that data element often gets shared or reused or customized into Z tables throughout an SAP solution. And the discovery leverages that rather than looking at artificial intelligence and machine learning where they'll look for things that look like a name in the database. We are going at the same aim, but from a structural aspect, understanding the SAP data model and utilizing that domain knowledge that we've acquired over the last twenty five years To then be able to map the data irrespective of whether it's a client solution, vendor solution, warehousing, supply chain management or core finance. The same solution or discovery is available to identify all of the places the data is hidden. The simple way of thinking about it is what is the business case and the worst case scenario for that business of a data breach. It's not that simple. You will have used SAP for many years. You will have customized it. You will have changed it. Therefore, knowing where everything has now been put is something that most companies don't have to find. So centralizing that into a single document is of immense business value. We also find a lot of customers use that document to go to their auditors to be able to directly inform of where they see their business risk and then ultimately what's the roadmap to addressing that risk.
2025-653-3
Minimice los riesgos de exposición de datos sensibles
2025-654-3
Gestione eficazmente la seguridad de sus datos
2025-655-3
Cumpla con la legislación mundial sobre protección de datos
2025-656-2
Descubrimiento de datos, consultoría y talleres
2025-657-2
Análisis de privacidad de datos y evaluación de riesgos
¿Por qué necesita conocer sus datos confidenciales de SAP?

Su sistema SAP almacena numerosos datos confidenciales sobre sus clientes, proveedores y empleados. A la hora de abordar la privacidad de sus datos, es fundamental tener en cuenta el modelo de datos de SAP; si actualiza un campo, el valor aparecerá en distintos lugares de su sistema. Según nuestra experiencia, un valor de identificación personal puede reproducirse hasta 100 veces en todo el sistema. Con esta profundidad de datos, es necesario cambiar los valores de forma coherente en todo el sistema para cumplir la normativa sobre privacidad de datos. Además, muchos usuarios empresariales de SAP a largo plazo han desarrollado funciones personalizadas, incluidas tablas personalizadas que almacenan datos y facilitan el procesamiento, lo que amplía el objetivo de los datos confidenciales.

Aprovechando nuestras décadas de experiencia en el modelo de datos SAP, podemos ayudarle a gestionar sus datos confidenciales de forma coherente entre objetos y sistemas.

Play video

Datos PII y normativas globales de privacidad 

Además del modelo de datos estándar que proporciona SAP, todos los clientes personalizan sus procesos y el almacenamiento de datos, replicando la IIP en tablas personalizadas, la mayoría sin mantener un mapa de datos de IIP. Estas tablas se han creado en aras de la eficiencia, pero las nuevas leyes de privacidad suponen un reto, ya que nadie conoce todos los lugares en los que se ha almacenado la IIP en todo SAP.

Entre las normativas globales sobre privacidad de datos se incluyen:

  • RGPD (Reglamento General de Protección de Datos) en Europa
  • CCPA (California), CPA (Colorado), CTDPA (Connecticut), CDPA (Indiana, Montana), ICDPA (Iowa), TIPA (Tennessee), TDPSA (Texas), UCPA (Utah), VCDPA (Virginia) en Norteamérica
  • POPIA en Sudáfrica
  • PDPA en Tailandia
  • LGPD en Brasil
  • PIPA en Corea del Sur y Japón
  • NZPA en Nueva Zelanda
  • LPRPDE en Canadá

Cada una de estas normativas incluye el ‘derecho de acceso’ y el ‘derecho de supresión y/o rectificación’. Para cumplirlas, es necesario identificar, comprender y mapear los datos personales (PII) dentro de su landscape de TI.

Servicio integral de evaluación de la privacidad de los datos de SAP

Podemos ayudarle a comprender e identificar su información de identificación personal (IIP) y a evaluar sus riesgos de acceso. Nuestro servicio integral cubre:
Sphere _NEW-05_web

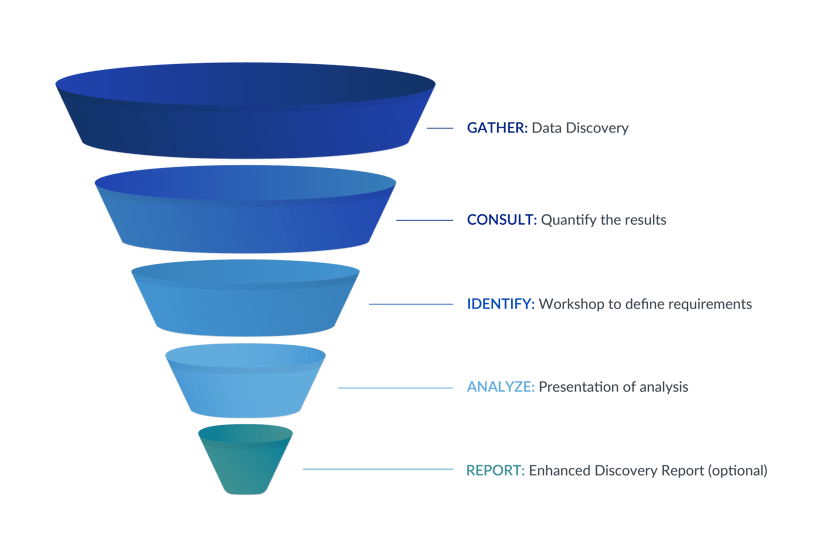
GATHER: Descubrimiento de datos

Como socio de desarrollo de SAP especializado en la gestión de datos SAP, hemos desarrollado nuestras propias Definiciones de Objetos de Negocio detallando la integración entre objetos y entre sistemas. A partir de este mapeo detallado de tablas, hemos creado un mapa de integración a nivel de campo de todos los campos PII estándar de SAP.

A partir de este mapa, hemos diseñado un programa de descubrimiento de datos para analizar el diccionario de datos de su sistema SAP. Este programa realiza una búsqueda con comodines de elementos de datos confidenciales y elabora una lista de tablas y campos que pueden contener IIP. A continuación, las tablas se validan para confirmar que están rellenas.

Consultar e identificar:

Servicios de consultoría y taller de privacidad de datos gestionados

Nuestros especialistas en privacidad de datos organizarán un taller con su equipo funcional para definir los requisitos de todos los tipos de datos PII, incluidos:

2025_iconos_DS-658

Requisitos de conservación de datos de producción, por tipo de datos

Por ejemplo, eliminar inmediatamente los datos bancarios y familiares cuando un empleado pase a estar inactivo, los datos de contacto al cabo de cinco años y la eliminación total al cabo de 10 años.
2025_iconos_DS-659

Revisión del panorama y herencia de datos del sistema

¿Qué sistemas recibirán los datos codificados y qué repercusiones tendrá esta codificación?
2025_iconos_DS-660

Codificación de datos no destinados a la producción

¿Qué medidas deben tomarse para cada tipo de datos? ¿Existen excepciones o condiciones?
2025_iconos_DS-661

Redacción

¿Qué medidas deben adoptarse en el ámbito de la producción una vez que el interesado tiene derecho a la supresión?
2025_iconos_DS-662

Divulgación

¿Qué datos de SAP deben incluirse en el PDF de solicitud de acceso del sujeto?

Nuestros consultores cualificados tienen experiencia en muchos sectores a escala mundial. Comprenden la complejidad de la privacidad de los datos y pueden compartir su amplia experiencia con usted.

No hay coste de licencia para este servicio, y esperamos que un compromiso típico de SAP ECC dure cinco días, en un periodo de dos semanas:

  • Tres días: descubrimiento de datos y análisis técnico del sistema.
  • Un día - Taller con sus equipos de negocio y de cumplimiento de normativas
  • Un día - Documentación y presentación de resultados.

Recomendamos los talleres presenciales, pero podemos trabajar a distancia o in situ.

Analizar:

Análisis de la evaluación de riesgos y privacidad de datos de SAP

Los resultados se recopilarán en nuestro documento de análisis exhaustivo de la evaluación de riesgos y privacidad de datos de SAP, que informará a su empresa, al equipo de cumplimiento y a los responsables de la protección de datos sobre el nivel de riesgo en su entorno SAP.

Esto se presentará en una reunión de seguimiento con las partes interesadas del proyecto, con un resumen de los costes de la entrega.

Informe:

Enhanced Discovery Report (servicio adicional opcional)

Con una aportación adicional de dos días, ofrecemos un Enhanced Discovery Report con nuestro socio estratégico Soterion, teniendo en cuenta tanto el riesgo de privacidad de sus datos como el riesgo de acceso en el sistema SAP. Soterion se centra en la creación de soluciones de Gobierno, Riesgo y Cumplimiento (GRC) centradas en el negocio para SAP con el fin de mejorar la responsabilidad empresarial del riesgo.

Se tomará una exportación de archivos de su instancia SAP y se cargará en una instancia temporal de Soterion, alojada en un centro de datos local, para completar un análisis y presentar los resultados.
Soterion dispone de un conjunto de reglas de riesgo de acceso estándar. Tanto si ya dispone de una solución GRC como si no, estas reglas predefinidas medirán su estado de cumplimiento.

Aspectos destacados de la información clave proporcionada como parte de este servicio mejorado:

Riesgos de acceso a datos privados

La mayoría de las soluciones de GRC se centran en la segregación de funciones y la prevención del fraude. Soterion realiza estas funciones, y también ha creado un conjunto de reglas para analizar quién tiene acceso a los datos PII.

Segregación de funciones (SoD)

Por ejemplo, ¿quién tiene acceso tanto a la presentación como a la aprobación de pagos? Soterion identificará en el sistema a todos los usuarios que dispongan de accesos conflictivos.

Acceso a datos entre jurisdicciones

¿Pueden sus usuarios de EE.UU. acceder a los datos de empleados y clientes europeos, o viceversa? En caso afirmativo, ¿a qué usuarios afectaría la creación de un Escudo de Datos?

Riesgo de transacciones críticas

¿Quién tiene acceso directo para el mantenimiento de tablas o puede ejecutar programas directamente? ¿El mantenimiento de proveedores y clientes está restringido a las personas adecuadas?

Con estos informes y otros, EPI-USE Labs y Soterion le proporcionarán una evaluación de riesgos de referencia tanto de la privacidad de sus datos como de los riesgos de acceso, junto con recomendaciones sobre cómo abordar estos riesgos.

El éxito de nuestros clientes

¿Quiere saber más?

DSM-demo
Reserve su evaluación

Minimice los riesgos de exponer sus datos confidenciales, gestione la seguridad de sus datos y cumpla la legislación global sobre privacidad de datos con nuestro servicio de evaluación de la privacidad de datos de SAP.

DSM-assessment
Explore nuestro paquete de privacidad de datos

Nuestra innovadora solución de cumplimiento y privacidad de datos ayuda a las empresas con sistemas SAP® a cumplir la legislación como
GDPR (el Reglamento General de Protección de Datos) y otras legislaciones sobre privacidad de datos.

Póngase en contacto

Encuentre y localice sus datos confidenciales de SAP y evalúe sus riesgos de acceso